很多外贸 WordPress 独立站的老板,是从一个很奇怪的现象发现问题的:在 Google 搜自己的品牌名或网址,结果里冒出一堆日文标题、赌博或药品类垃圾页,点进去要么是乱码商品页,要么直接被跳到陌生网站;自己从书签打开首页却一切正常,Search Console 同时收到「安全问题」提示。这通常不是「SEO 没做好」,而是站点已被入侵、被注入了垃圾内容——这类注入常只对搜索引擎爬虫或从搜索点进来的访客生效,所以团队内部很容易误判成「Google 抽风」。
一句话结论:先止血清理和加固,再谈恢复排名和投放。入侵没清干净就急着做 SEO、加广告预算,等于把流量继续送进被污染的站。下面五步按应急处理顺序写,适合外贸 / 跨境询盘站与独立站;不编造案例数据,也不推荐「必装」的某个插件,只讲你能立刻核对的方法。今天的主切口是站点被入侵后的应急清理,不是询盘表单收到垃圾信,也不是常规更新前的备份。
第一步:先止血——确认现象、保留证据、先备份再动手
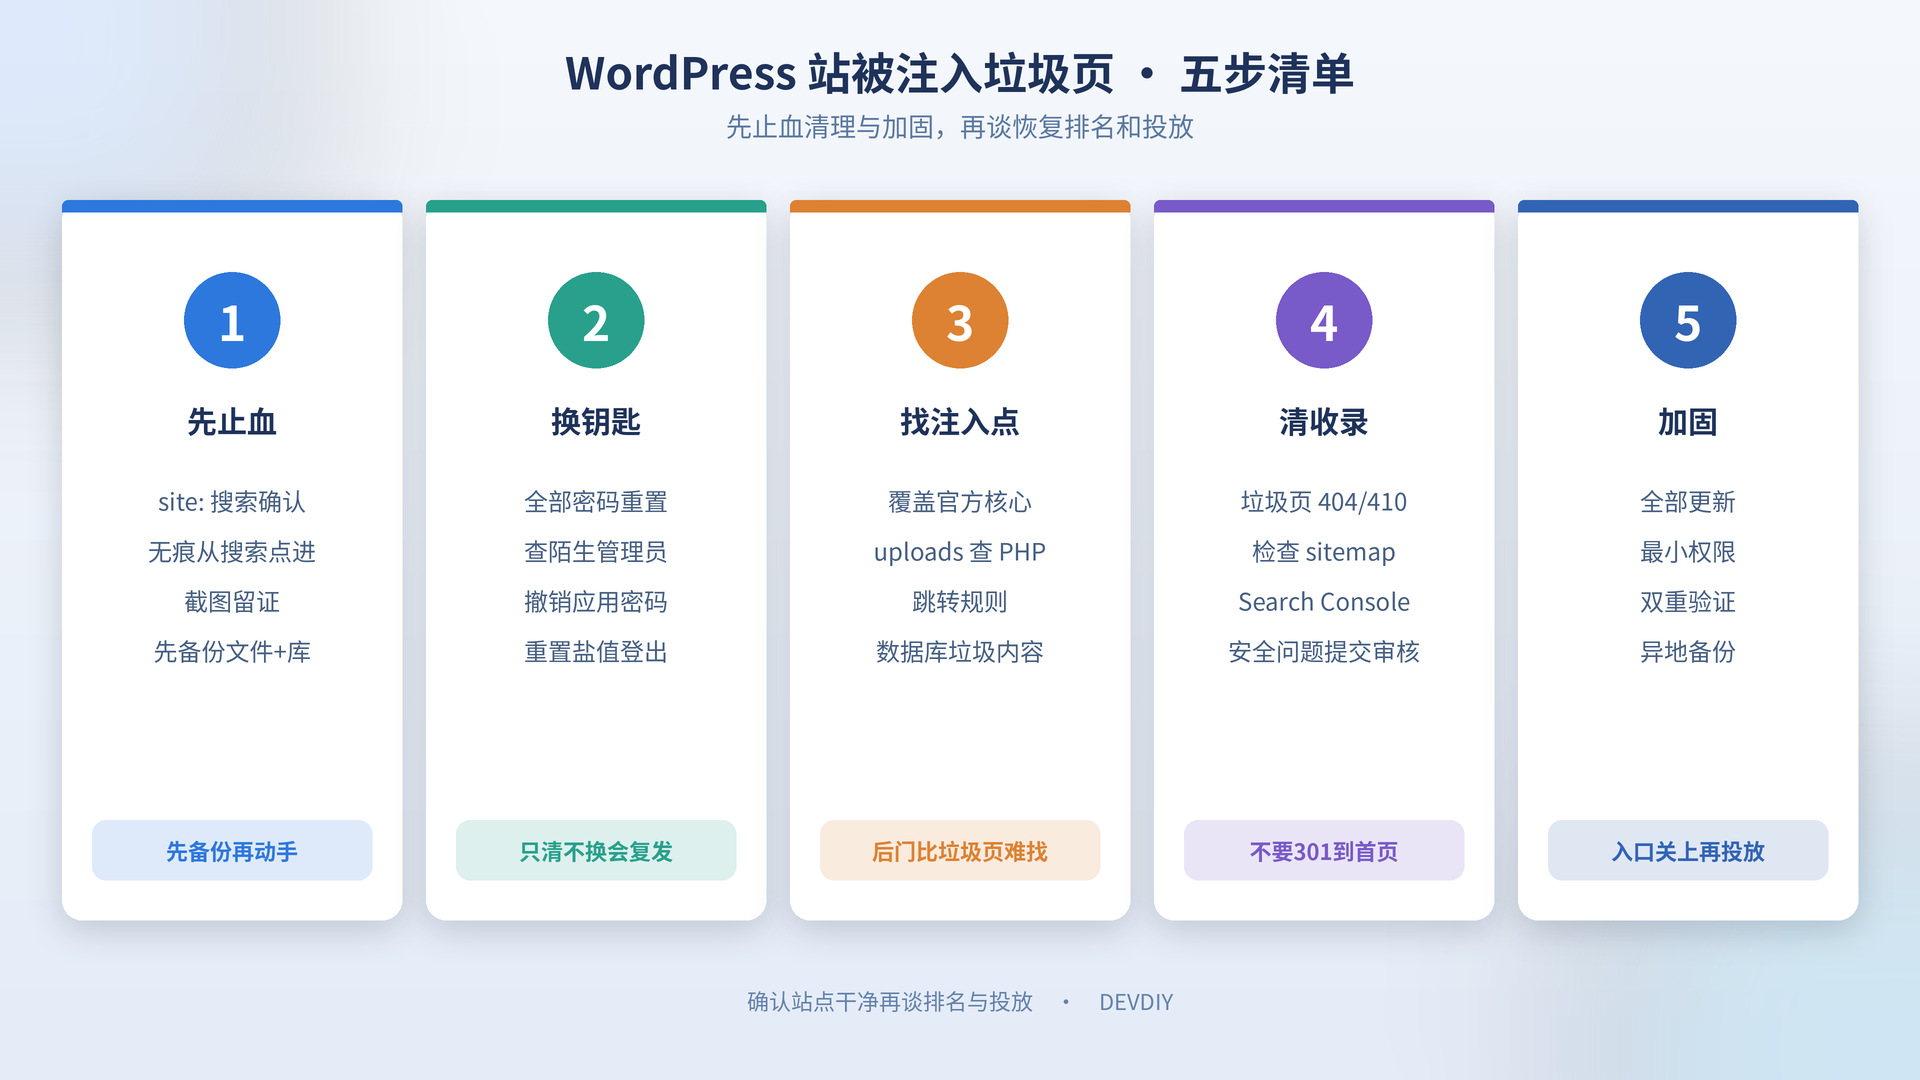
慌乱中直接删文件,最容易把证据和可用数据一起删掉。先用 site:你的域名 搜索,看是否有大量不属于你的标题和路径;用无痕窗口从 Google 搜索结果点进,对比直接输入网址打开;再对比登录 / 未登录、手机 / 电脑、不同网络下的表现,记录哪些情况会被跳走。截图并记下异常 URL、跳转目标和发现时间,方便定位入侵时间点。动手前先完整备份当前全站(文件 + 数据库),单独存放并标明「已感染」;跳转已影响访客时,可临时开启维护模式。如果有确认早于入侵时间点的干净备份,回滚是选项之一,但回滚后仍须做第 2、3、5 步。
第二步:换钥匙——所有密码、账号与会话一起处理
只清文件不换钥匙,很快会被再次写入。修改全部管理员账号、FTP / SFTP、数据库、主机面板、域名与 CDN 账号的密码;后台「用户」里逐个检查有没有陌生管理员或被提升权限的账号,撤销不认识的应用密码(Application Passwords);重新生成 wp-config.php 里的安全密钥与盐值,让所有已登录会话失效;改了数据库密码要同步更新 wp-config 并确认站点可连接。曾给外包开过的临时账号一并收回。
第三步:找注入点——文件、规则、数据库三处都要查
只删搜索结果里看到的那几页,后门还在,过几天会原样回来。核心文件:对照同版本官方包重新覆盖 wp-admin 与 wp-includes,逐行检查根目录 wp-config.php、index.php。uploads 目录:本应只有图片和文档,出现 .php 文件要重点怀疑。主题与插件:按最近修改时间找异常改动,留意出现在不该出现位置的大段编码字符串、eval、base64_decode、远程拉取内容等写法。服务器规则:检查 .htaccess、Nginx 配置里按 User-Agent 或 Referer 做的条件跳转——这正是「只有从搜索点进来才被跳」的常见原因。数据库:查批量插入的垃圾文章 / 页面、被篡改的站点地址、options 表里可疑的自动加载内容。破解版(nulled)、来源不明或长期停更的插件主题要重点怀疑,确认不用的停用后直接删除。查不清时,宁可从官方源重装,也不要在被污染的文件上修修补补。
第四步:清垃圾页与收录——站内删干净,再处理搜索侧
垃圾 URL 在站内应返回 404 或 410,不要 301 到首页;检查 sitemap 是否被塞进垃圾 URL,清理后重新生成并提交。在 Search Console 查看「安全问题」与「人工处置措施」报告,确认修复后提交审核请求并说明清理内容;已收录的垃圾结果可用移除工具临时隐藏,真正消失要靠站内返回 404/410 后被重新抓取。恢复时间不承诺,以控制台报告和 site: 结果变化为准。收录侧的基本功也可对照 收录与可见性自查;清理中需要批量处理 URL 时,改版后断链修复五步 里的映射与验证方法同样适用(垃圾页用 404/410,不做 301)。
第五步:加固防复发——把入口关上
同样的漏洞不修,同样的事还会发生。WordPress 核心、主题、插件更新到当前版本并删掉不用的;编辑、作者账号不给管理员权限,服务器文件属主与目录权限按主机商建议设置;限制登录尝试并给管理员启用双重验证;在 wp-config.php 加 define('DISALLOW_FILE_EDIT', true); 禁用后台文件编辑;启用主机或 CDN 层 WAF / 防火墙规则,保持定期异地备份与文件变更监控。以后更新前先走 预发布与可回滚备份,出事时才有干净的回滚点。确认站点干净、加固完成,再谈恢复排名与重新投放。
先清理再投放:排查顺序比工具更重要
常见的三类复发原因:只删表面垃圾页、后门还在;文件看着干净,但 .htaccess / Nginx 条件跳转或数据库注入仍在起作用;破解插件、弱密码、长期不更新的入口一直没关。WpWork 做 WordPress 外贸独立站诊断时,安全类问题会按「止血备份 → 换钥匙 → 找注入点 → 清收录 → 加固」的顺序出书面清单。若你希望有人按优先级梳理「先处理哪几处、哪些可以缓一缓」,可 提交网址申请书面诊断,或微信联系 devdiy、邮箱 info@wordpress.work 说明平台与当前现象。
常见问题
我自己打开网站一切正常,为什么 Google 里全是垃圾页?
很多注入只对搜索引擎爬虫或从搜索结果点进来的访客生效,对直接访问和已登录管理员显示正常。用无痕窗口从 Google 点进去、用 site: 搜索,才能看到真实情况。
装一个安全插件扫一遍,是不是就够了?
安全插件可以辅助扫描,但不能代替排查。换密码与盐值、核对核心文件、检查 uploads 里的 PHP、服务器跳转规则和数据库,这些步骤仍要逐项做;扫描「无问题」不等于没有后门。
直接用备份回滚,可以吗?
可以作为选项之一,前提是确认备份早于入侵时间点且本身干净。回滚后仍要换全部密码、排查注入点并加固,否则漏洞还在,很快会再次被写入。
清理完多久能恢复排名?
不承诺时效。站内垃圾 URL 返回 404/410、Search Console 提交审核后,以控制台报告和 site: 结果的变化为准;这期间建议先暂停或收紧投放,确认访客不会再被跳走。
这和询盘表单天天收垃圾信是一回事吗?
不是。表单垃圾信是有人往表单里提交垃圾内容,站点本身没被改动(防护见 询盘表单五层防护);这里说的是站点文件或数据库已被写入恶意代码和垃圾页,属于入侵应急,处理顺序和紧急程度都不同。
相关阅读:更新前预发布与备份、缓存分层清旧内容;需要按站点优先级出问题清单时,走 免费诊断。